
Hackearon sistemas de refrigeración en Francia: cómo un ciberataque puede afectar las heladeras
Un ataque contra los sistemas de refrigeración de supermercados franceses provocó pérdidas de alimentos y reportes de incendios. El caso muestra cómo los controles conectados a internet pueden convertirse en una puerta de entrada a daños físicos.
Actualizada el
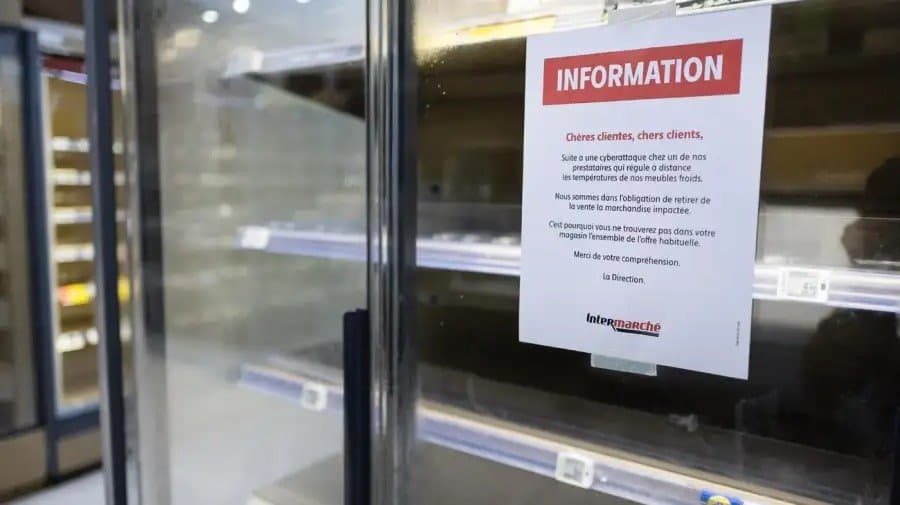
Los atacantes manipularon sistemas que administran heladeras y cámaras frigoríficas a distancia. La investigación sigue abierta: existen vulnerabilidades documentadas en estos equipos, pero eso no confirma el método utilizado en cada establecimiento.
Un ciberataque afectó los sistemas de refrigeración de cientos de supermercados en Francia durante la noche del 11 al 12 de octubre de 2026. Los incidentes obligaron a desechar alimentos y generaron reportes de incendios.
Según Reuters, en algunos establecimientos se informaron temperaturas de hasta 50 °C. La Fiscalía de París abrió una investigación sobre el ataque y sus consecuencias. reuters.com
El caso deja una pregunta concreta: ¿cómo puede una intrusión informática alterar el funcionamiento de una heladera?
El punto de acceso puede estar en el controlador
En una instalación comercial, un sistema central puede administrar numerosos equipos de refrigeración. Desde una interfaz web, los técnicos consultan alarmas, ajustan temperaturas, modifican horarios y realizan mantenimiento remoto.
Claroty documentó estas funciones en los controladores Danfoss AK-SM 800A y detectó miles de interfaces de administración accesibles desde internet. Esa exposición permite que alguien intente acceder al sistema sin estar físicamente dentro del comercio. Claroty
Si un atacante obtiene permisos suficientes, podría modificar parámetros que afectan el funcionamiento real de los equipos. La seguridad del panel de administración pasa así a formar parte de la protección de la mercadería.
Las vulnerabilidades conocidas no explican automáticamente el ataque
En agosto, Claroty publicó una investigación sobre fallas en la plataforma Danfoss, incluyendo problemas de autenticación y ejecución de comandos. El fabricante lanzó una actualización para corregirlas. Claroty
La existencia de esas vulnerabilidades no demuestra que hayan sido utilizadas en este incidente. Para establecerlo hacen falta registros y análisis de los sistemas afectados.
El 13 de octubre, Reuters informó que la agencia francesa de ciberseguridad también había identificado compromisos en sistemas de Copeland y Dixell. reuters.com Esto refuerza la necesidad de investigar cada caso antes de atribuir todo el ataque a una única falla o fabricante.
Qué deberían revisar los comercios
Claroty recomienda actualizar los controladores afectados y evitar que sus interfaces de administración queden directamente expuestas a internet. El acceso remoto debe restringirse mediante redes de gestión, VPN y controles de segmentación adecuados. Claroty
Como medidas prácticas, conviene:
- Identificar quién administra los equipos y cómo accede.
- Revisar las versiones de firmware y los avisos del fabricante.
- Separar los sistemas de control de la red destinada a clientes.
- Comprobar que las alarmas de temperatura funcionen y lleguen a un responsable.
- Coordinar cualquier cambio con el proveedor de refrigeración para mantener la operación.
El incidente muestra que la ciberseguridad de un negocio también alcanza a los equipos que controla su red. Revisar esos accesos puede ayudar a prevenir pérdidas que van mucho más allá de una computadora bloqueada.
En Black Point Informática podemos ayudarte a revisar la red y los accesos remotos de tu comercio, coordinando con los proveedores de los equipos conectados.